Ob ein Sicherheitsvorfall zur Krise wird, entscheidet sich vor dem Vorfall. Wir machen Ihre Organisation reaktionsfähig: mit belastbaren IR-Plänen und Playbooks, geübten Teams, den richtigen Partnern im Rücken und einem eingeübten Meldeablauf, der auf die NIS2-Fristen ausgelegt ist.
Unsere Empfehlungen stammen nicht aus Vorlagen, sondern aus der Begleitung realer Ransomware-Großlagen bis auf Vorstandsebene. Teil unseres Cyber-Security-Portfolios.
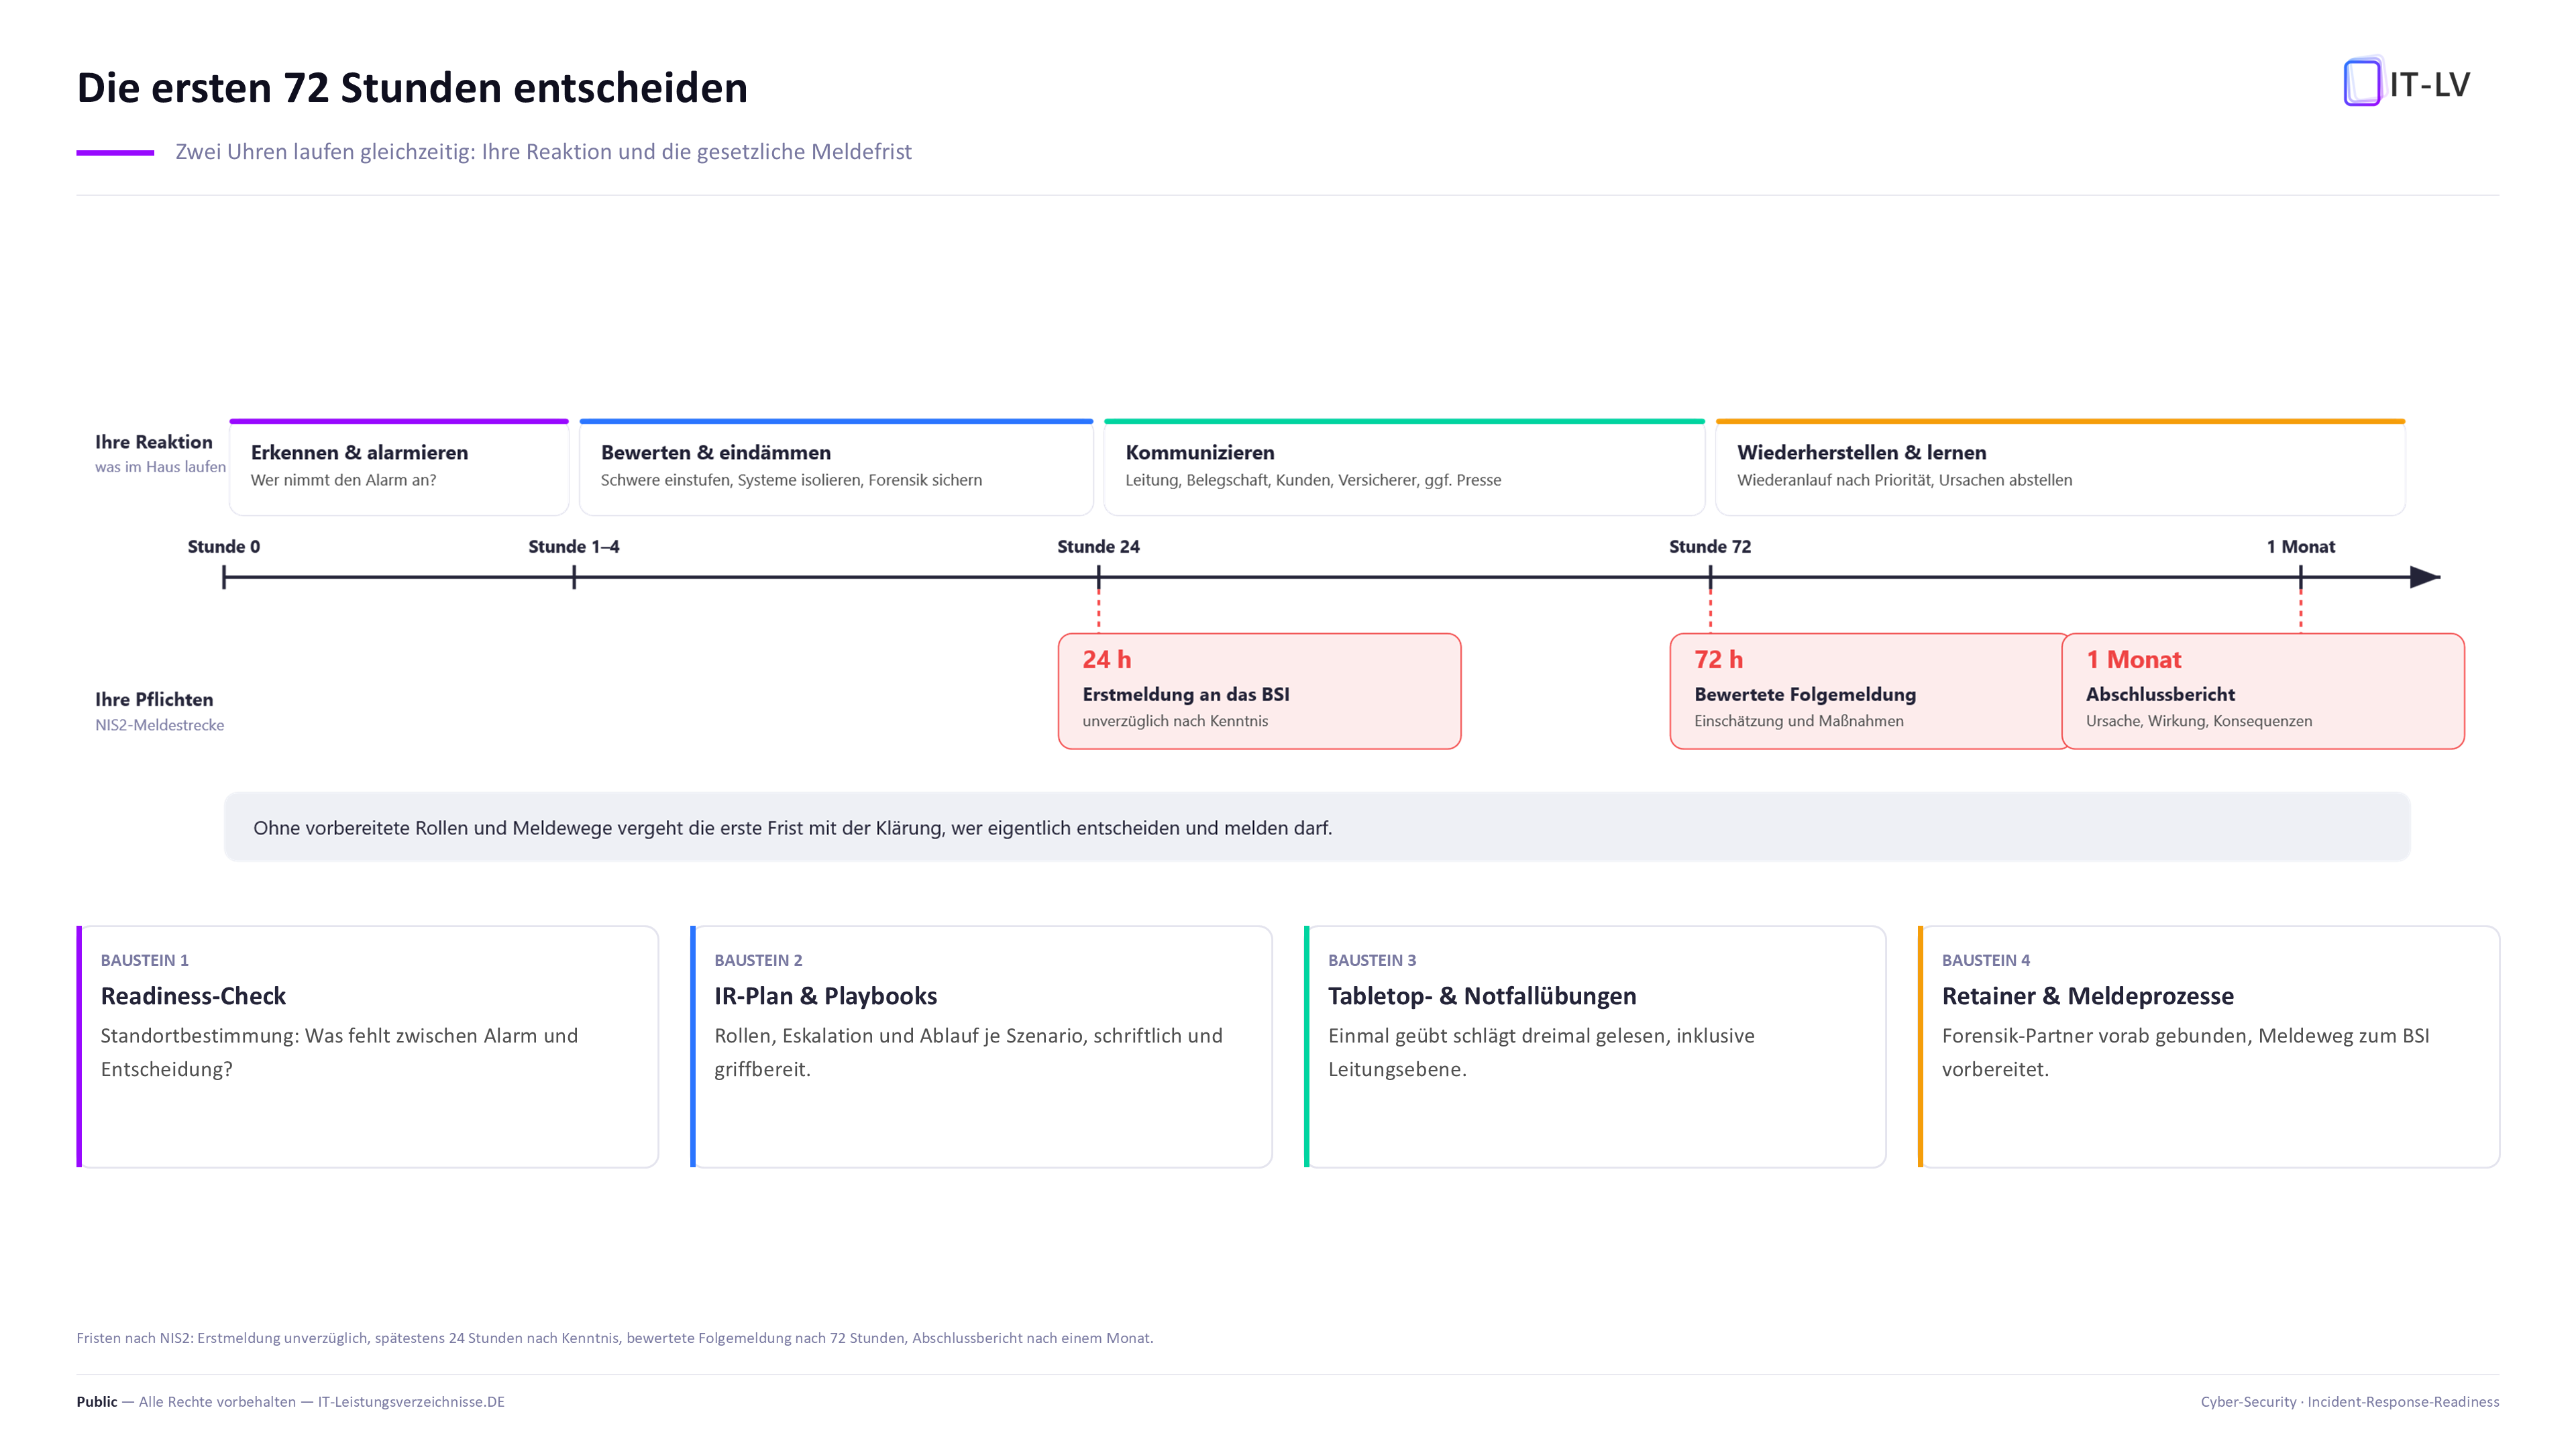
Wenn Systeme verschlüsselt sind, laufen drei Uhren gleichzeitig: die betriebliche (jede Stunde Stillstand kostet), die regulatorische (NIS2 verlangt die Erstmeldung an das BSI binnen 24 Stunden, die bewertete Folgemeldung nach 72 Stunden) und die vertragliche (Cyber-Versicherer erwarten dokumentierte Reaktionsfähigkeit, sonst wackelt die Deckung). Wer dann erst anfängt, Rollen zu klären und einen Dienstleister zu suchen, verliert die wertvollsten Stunden.
Aus den Großlagen, die wir begleitet haben, wissen wir: Die Organisationen, die gut durch einen Vorfall kommen, haben vorher geübt, kennen ihre Entscheidungswege und haben ihre Partner vertraglich im Rücken. Genau diesen Zustand stellen wir mit Ihnen her.
So sieht der Ablauf aus, wenn die Vorbereitung stimmt. Jede dieser Stationen scheitert ohne Readiness an einer anderen Stelle.
Einzeln buchbar oder als Readiness-Programm; Preise nach Scoping, das Erstgespräch ist kostenlos.
Wir prüfen Pläne, Rollen, Erreichbarkeiten, Technik und Dokumentation gegen den Ernstfall: Was existiert, was davon funktioniert um 3 Uhr nachts, und was fehlt? Ergebnis ist ein priorisierter Maßnahmenplan, methodisch angelehnt an den BSI-Standard 200-4.
Ein Incident-Response-Plan, der Entscheidungen ermöglicht statt sie zu vertagen: klare Rollen und Vertretungen, Eskalations- und Kommunikationswege, dazu szenariobasierte Playbooks für die relevanten Fälle, von Ransomware über Datenabfluss bis zum kompromittierten Dienstleister.
Geübt wird, bevor es zählt: kompakte technische Tabletops ab etwa zwei Stunden für das IT-Team, ausführlichere Szenarien mit Management und Kommunikation. Jede Übung endet mit Findings, Maßnahmen, Fristen und Verantwortlichen, sonst war sie Unterhaltung.
Zum Ernstfall gehören Partner mit garantierten Reaktionszeiten. Wir kennen den IR-Markt, haben dazu einen eigenen Buyer's Guide publiziert und kuratieren Ihre Retainer-Auswahl: die passenden Kandidaten statt 100+ Anbieter. Dazu setzen wir die 24h/72h-Meldestrecke an das BSI auf und üben sie mit Ihnen.
Diese Muster sehen wir quer durch alle Branchen und Größen, und jedes einzelne hat schon Vorfälle unnötig teuer gemacht:
Verwaltungen sind bevorzugte Ransomware-Ziele: Bürgerdienste fallen sichtbar aus, und die Wiederanlauf-Reihenfolge betrifft ganze Fachverfahren. Wir kennen die Strukturen: Unser Gründer hat in früherer Beratungstätigkeit als Angestellter an einer Vielzahl öffentlicher IT-Beschaffungen technisch mitgewirkt. Wir sprechen die Sprache von IT, Hauptamt und Verwaltungsspitze und sind für sensible Umgebungen erweitert sicherheitsüberprüft (Ü2).
Für Krankenhäuser, Stadtwerke und andere KRITIS-Betreiber sind Meldeprozesse und nachweisbare Übungen Pflicht, nicht Kür. Wir bauen die 24h/72h-Meldestrecke organisatorisch auf, dokumentieren sie nachvollziehbar und verbinden sie mit Ihren bestehenden BCM- und ISMS-Strukturen nach BSI-Standard 200-4.
Ohne eigenes Security-Team entscheidet der erste Tag über Wochen des Stillstands. Wir liefern das Kompaktpaket: schlanker IR-Plan, eine geübte Führungsmannschaft und ein Retainer-Partner aus unserer kuratierten Vorauswahl, dimensioniert für Ihr Budget statt für den Konzern.
Wir haben Incident Response nicht im Seminar gelernt: Wir haben Ransomware-Großlagen bei internationalen Konzernen begleitet, forensische Datenakquise verantwortet und täglich an Vorstände berichtet, zertifiziert als GIAC Certified Incident Handler (SANS SEC504). Zugleich betreiben wir kein eigenes 24/7-SOC: Unsere Rolle ist Ihre Readiness und die kuratierte Auswahl der Partner, die im Ernstfall für Sie arbeiten.
Für öffentliche Auftraggeber liefern wir die technische Leistungsbeschreibung gleich mit: Unser Muster-LV für Incident-Response-Retainer ist die technische Grundlage für die Ausschreibung Ihrer Vergabestelle. Und wenn die Führungsrolle fehlt, übernimmt unser Interim CISO die Vorsorge gleich mit.
Bestandsaufnahme von Plänen, Rollen, Technik und der technischen Leistungszusagen Ihrer Dienstleister; Interviews mit IT und Leitung. Ergebnis: Reifegrad und priorisierte Lückenliste.
IR-Plan, Meldestrecke und szenariobasierte Playbooks entstehen mit Ihren Teams, kurz, konkret und offline verfügbar.
Tabletop mit IT und Management; jedes Finding bekommt Maßnahme, Frist und Verantwortlichen. Danach sitzt der Ablauf.
Retainer-Auswahl aus kuratierter Shortlist, Versicherer-Abstimmung und Übergabe in einen jährlichen Übungs- und Pflege-Rhythmus.
Ein komplettes Readiness-Programm passt typischerweise in ein Quartal:
Im Ernstfall zählt, wen Sie im Rücken haben: Forensik, Response, Krisenkommunikation, Verhandlungsführung. Wir kennen die Anbieter aus realen Lagen und können jeden für Sie anfragen.
Aus der technischen Mitarbeit an Ausschreibungen, hunderten Anbietergesprächen und eigenen Marktstudien wissen wir, wer in welchem Feld wirklich liefert. Dieses Wissen halten wir aktuell, mit jedem Projekt und jedem Anbietergespräch.
Für IR-Retainer, Forensik und Krisenkommunikation bringen wir die Top-Kandidaten statt 100+ Anbietern mit, bewertet nach den Kriterien aus unserem eigenen Retainer-Buyer’s-Guide und den Erfahrungen aus begleiteten Großlagen.
Wir sind an keinen festen Partner gebunden und fragen bei Bedarf jeden Anbieter am Markt an: gemeinsam mit Ihnen, nicht als Vermittler dazwischen. Wir sitzen zusammen in den Anbietergesprächen, Sie entscheiden, und jede Empfehlung begründen wir mit einem nachvollziehbaren technischen Vergleich. Kriterien und Wertung in einem Vergabeverfahren legt Ihre Vergabestelle fest.
Im kostenlosen Erstgespräch klären wir Ihren Readiness-Stand: danach wissen Sie, welche Bausteine Ihnen wirklich fehlen.
Sie haben Fragen?
Quellen