Was ist ein SOC-Leistungsverzeichnis?
Ein Security Operations Center (SOC) ist die zentrale Einheit für die kontinuierliche Überwachung, Erkennung und Reaktion auf Sicherheitsvorfälle. Ob als externer SOC-as-a-Service oder als internes SOC-Aufbauprojekt: die Ausschreibung erfordert ein präzises Leistungsverzeichnis mit klaren Anforderungen.
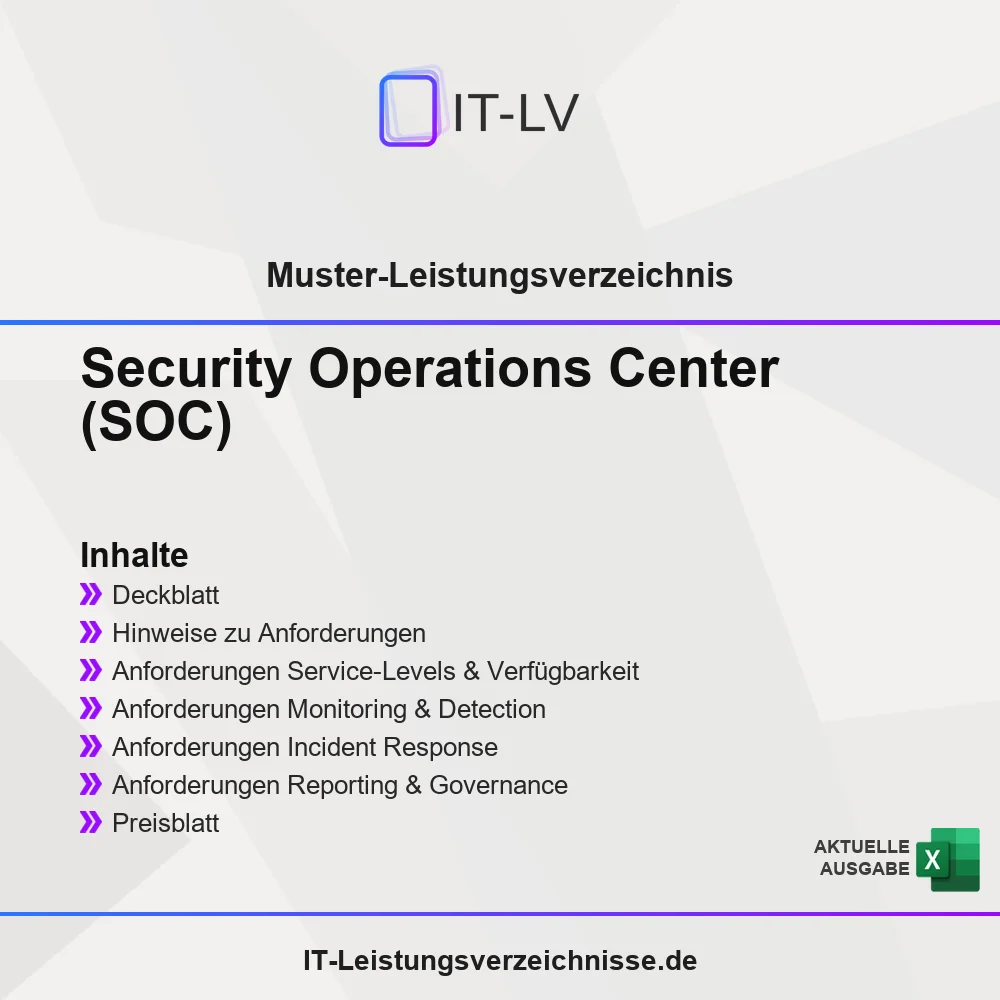
Unser Muster-LV für SOC ist unser umfangreichstes Produkt. Es deckt die technischen Aspekte ab: Service-Levels, Monitoring-Umfang, Incident-Response-Prozesse, Onboarding und Reporting.
Für wen geeignet?
Leistungsumfang des Muster-LV SOC
Service-Levels & Verfügbarkeit
Die Beauftragung eines Security Operations Center, ob als interner Aufbau oder als Managed SOC-Service, gehört zu den komplexesten IT-Beschaffungsvorhaben im öffentlichen Sektor. Wir haben dieses Leistungsverzeichnis entwickelt, weil SLA-Anforderungen in der Praxis oft technisch zu unspezifisch sind und sich im Betrieb dann nicht messen lassen. Abschnitt A definiert daher differenzierte Betriebszeiten: 8×5 für kommunale Verwaltungen, 12×5 für Behörden mit erhöhtem Schutzbedarf und 24×7 für KRITIS-Betreiber mit durchgehendem Überwachungsbedarf.
Reaktionszeiten nach Schweregrad sind dabei verbindlich festzulegen, nicht optional. Anbieter wie T-Systems, Telekom Security und secunet bieten im deutschen Markt BSI-zertifizierte SOC-Dienstleistungen an, während internationale Anbieter wie DXC Technology und Atos/Eviden vor allem für bundesweite und EU-weite Ausschreibungen mit komplexen Anforderungen relevant sind. Wartungsfenster und Eskalationspfade beschreibt das Leistungsverzeichnis technisch so, dass der Auftraggeber im Ernstfall die Kontrolle behält.
Monitoring & Detection
Der Monitoring-Scope ist eine der häufigsten Unklarheiten im SOC-Betrieb: Was genau wird überwacht, welche Assets sind eingeschlossen, und wer ist für die Nacherfassung neuer Systeme verantwortlich? Unser Leistungsverzeichnis adressiert diese Fragen durch klare Anforderungen an die Asset-Inventarisierung als Grundlage für den Monitoring-Scope. Log-Ingestion und SIEM-Anforderungen werden dabei als eigenständiger Punkt definiert, weil die Qualität der Sicherheitsüberwachung direkt von der Vollständigkeit und Aktualität der Log-Quellen abhängt.
Use Cases und Detection Rules sind der eigentliche Mehrwert eines professionellen SOC gegenüber einer reinen SIEM-Implementierung. Wir haben diesen Punkt bewusst in das Leistungsverzeichnis aufgenommen, weil Auftraggeber wissen müssen, welche Angriffsmuster der Anbieter erkennen kann. Axians und arvato Systems etwa bieten hier umfangreiche, branchen-spezifische Use-Case-Bibliotheken für den öffentlichen Sektor.
Incident Response
Abschnitt C beschreibt Incident-Klassifizierung, Eskalationsprozesse und Kommunikationswege technisch präzise. Die NIS2-Richtlinie hat hier klare Fristen gesetzt: Betroffene Einrichtungen müssen binnen 24 Stunden eine Frühwarnung ausgeben, binnen 72 Stunden eine Meldung erstatten und innerhalb von 30 Tagen einen Abschlussbericht vorlegen[1]. Abschnitt C fordert, dass der Dienstleister Vorfallsinformationen innerhalb festgelegter Zeiten bereitstellt, etwa nach 24 und 72 Stunden.
Forensische Unterstützung und Root Cause Analysis sind Leistungen, die in vielen SOC-Verträgen nur pauschal erwähnt werden, ohne operative Tiefe zu definieren. Unser Muster-LV fordert hier einen verbindlichen Prozess, der vom initialen Triage über die forensische Datenerfassung bis zum Post-Incident-Report reicht. Wer reale Vergabeunterlagen zu SOC-Beschaffungen im öffentlichen Sektor einsehen möchte, findet entsprechende Referenzdokumente im Vergabe-Archiv.
Onboarding & Transition
Die Onboarding-Phase ist erfahrungsgemäß der kritischste Abschnitt eines SOC-Projekts: Verzögerungen beim Asset-Onboarding, unklare Verantwortlichkeiten beim Knowledge Transfer und fehlende Meilenstein-Definitionen führen dazu, dass Behörden oft Monate zahlen, bevor der operative Schutz vollständig greift. Wir haben diesen Abschnitt deshalb mit einem strukturierten Asset-Onboarding-Prozess, klaren Transition-Meilensteinen und expliziten Schulungsanforderungen ausgestattet.
Exit- und Offboarding-Anforderungen beschreibt unser Leistungsverzeichnis als technische Leistungen, damit ein Anbieterwechsel am Ende der Laufzeit planbar bleibt: Datenübergabe, Dokumentation und Übergabe an einen Nachfolger.
Reporting & Governance
Transparenz ist im SOC-Betrieb kein Nice-to-have, sondern eine Voraussetzung für wirksame Governance. Unser Leistungsverzeichnis fordert monatliche operative Berichte sowie quartalsweise Management-Reports, die beide unterschiedliche Zielgruppen ansprechen: IT-Sicherheitsverantwortliche benötigen operative Kennzahlen, während die Behördenleitung einen strategischen Überblick über die Sicherheitslage erwartet. KPIs und regelmäßige Service-Review-Meetings schaffen die Grundlage für eine kontinuierliche technische Qualitätssicherung im laufenden Betrieb.
Audits und Zertifizierungsnachweise haben wir als verbindliche Anforderung aufgenommen, damit Behörden die Sicherheitsleistung ihres SOC-Dienstleisters belegen können. ISO 27001, SOC 2 Type II und BSI-Zertifizierungen nach IT-Grundschutz sind hier die relevanten Nachweise. Datenhaltung, Speicherort, Zugriffsrechte und Löschung beschreibt unser Leistungsverzeichnis als eigene technische Anforderungen.
Quellen
- Europäisches Parlament und Rat: „Richtlinie (EU) 2022/2555 (NIS2)", Artikel 23 – Meldepflichten, Dezember 2022, eur-lex.europa.eu.
- BSI: „NIS2 – Umsetzung der EU-Richtlinie zur Netz- und Informationssicherheit", bsi.bund.de.
Technische Details
| Format | Microsoft Excel (.xlsx) + PDF |
| Umfang | mehr als 60 Leistungspositionen |
| Sprache | Deutsch |
| Einsatz | technische Vorlage für Ihre Leistungsbeschreibung; die vergaberechtliche Einbindung liegt bei Ihrer Vergabestelle |
| Normen | BSI, ISO 27001, SOC 2 |
| Stand | 2026 (regelmäßige Revision) |
| Lieferung | Lieferung in 5 Werktagen |
Muster-LV: Security Operations Center (SOC)
- aus vergangenen Projekten entwickelt
- SOC-as-a-Service & intern
- an ISO 27001 orientiert
- technische Vorlage für Ihre Leistungsbeschreibung
- Stand 2026 (regelmäßige Revision)
- E-Mail Support inklusive